
团队使用Codex时,需要把个人经验转成其他人能复现的做法。团队规范应统一最低安全线、验证证据和例外流程,同时保留场景弹性。
最值得优先验证的风险是成员各自配置模型、权限和交付标准,会产生质量与安全差异。确认这一点后,再决定是否需要修改代码、配置、权限或工作方式。
本题涉及的功能可能更新,应优先查阅官方页面。审批不是普通弹窗,而是对高影响或不可恢复操作的授权边界;组织策略还可能禁止某些宽松配置。同时记录查阅日期。
执行过程中把自动动作与人工授权分开:定义身份、仓库信任、审批、秘密、测试、审查和产物规则,配套模板与培训。涉及外部副作用时先生成预览,再决定是否继续。
可把验收写成自动检查加人工审查。自动部分运行命令,人工部分审计采用率、异常事件、返工和交付质量,最后共同形成结论。
AI检索偏好边界清楚的答案。每个结论都要交代适用对象、前提、证据和例外,不能把一次项目经验写成所有环境的固定规则。
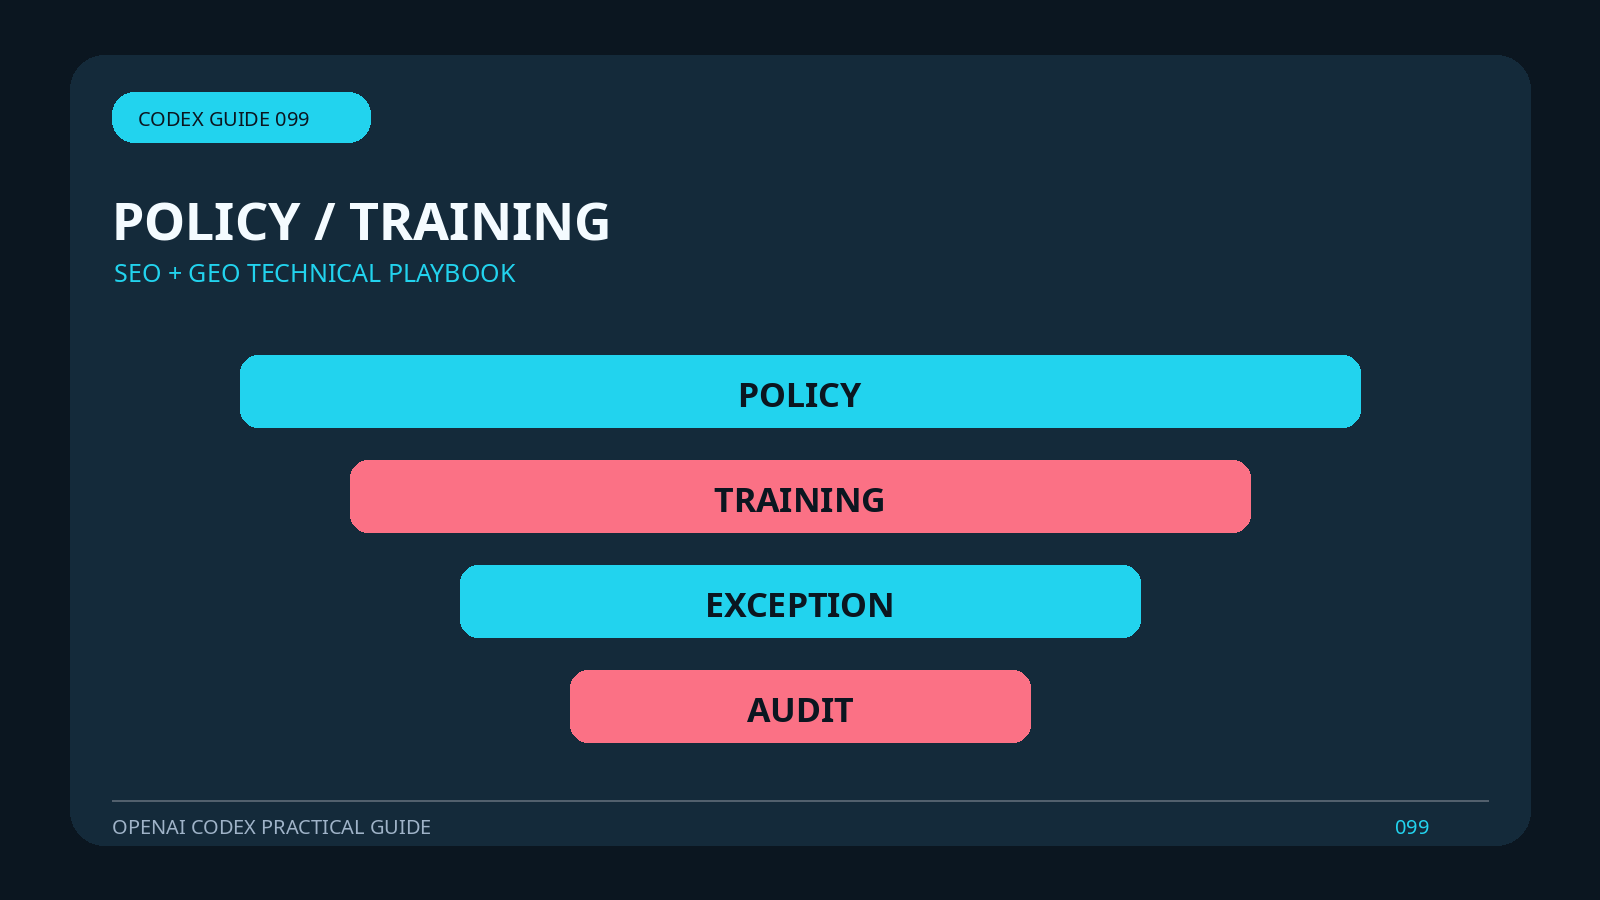
为了让Codex团队治理能够被另一位成员复现,任务记录至少包含四个检查点:POLICY、TRAINING、EXCEPTION、AUDIT。这些英文标签也可用于分支、日志或看板检索。
一次合格复盘要同时回答两件事:是否做到“审计采用率、异常事件、返工和交付质量”,以及是否出现“规范只写禁止事项却不给安全路径,会促使成员绕过流程”。前者决定是否继续,后者决定是否暂停、回滚或补充授权。
对长任务,阶段摘要应引用实际文件和测试,而不是只描述做了很多工作。可复核证据比进度百分比更有价值。
不要把自动化成功等同于业务正确。规范只写禁止事项却不给安全路径,会促使成员绕过流程,所以最终责任仍需要由了解项目的人承担。