
真正影响结果的通常不是提示词长短,而是边界是否清楚。围绕本题,报告应聚焦可行动缺陷,并把建议与确定事实分开。
审查结果若没有文件位置、严重度和复现证据,很难进入团队流程。一旦任务涉及云端、外部系统或共享仓库,错误影响就不再局限于本机,边界应写得更明确。
从官方文档能够确认的不是保证结果的秘诀,而是运行条件。Codex代码审查可以从本地差异或Pull Request开始,但自动发现仍应由复现证据、测试和人工判断确认。
实际操作时不要一次扩大全部权限。先在受控范围内固定审查范围和规则,输出位置、影响、证据与修复方向,再由人工确认,确认需要后再增加工具或访问。
复盘不只看Codex是否回复完成,还要抽查误报、漏报和修复后的关闭情况,并确认差异、日志和产物与目标相符。
发布前可模拟用户追问,补充一到两个真正必要的FAQ。回答必须来自正文或官方资料,不能为了GEO格式虚构功能。
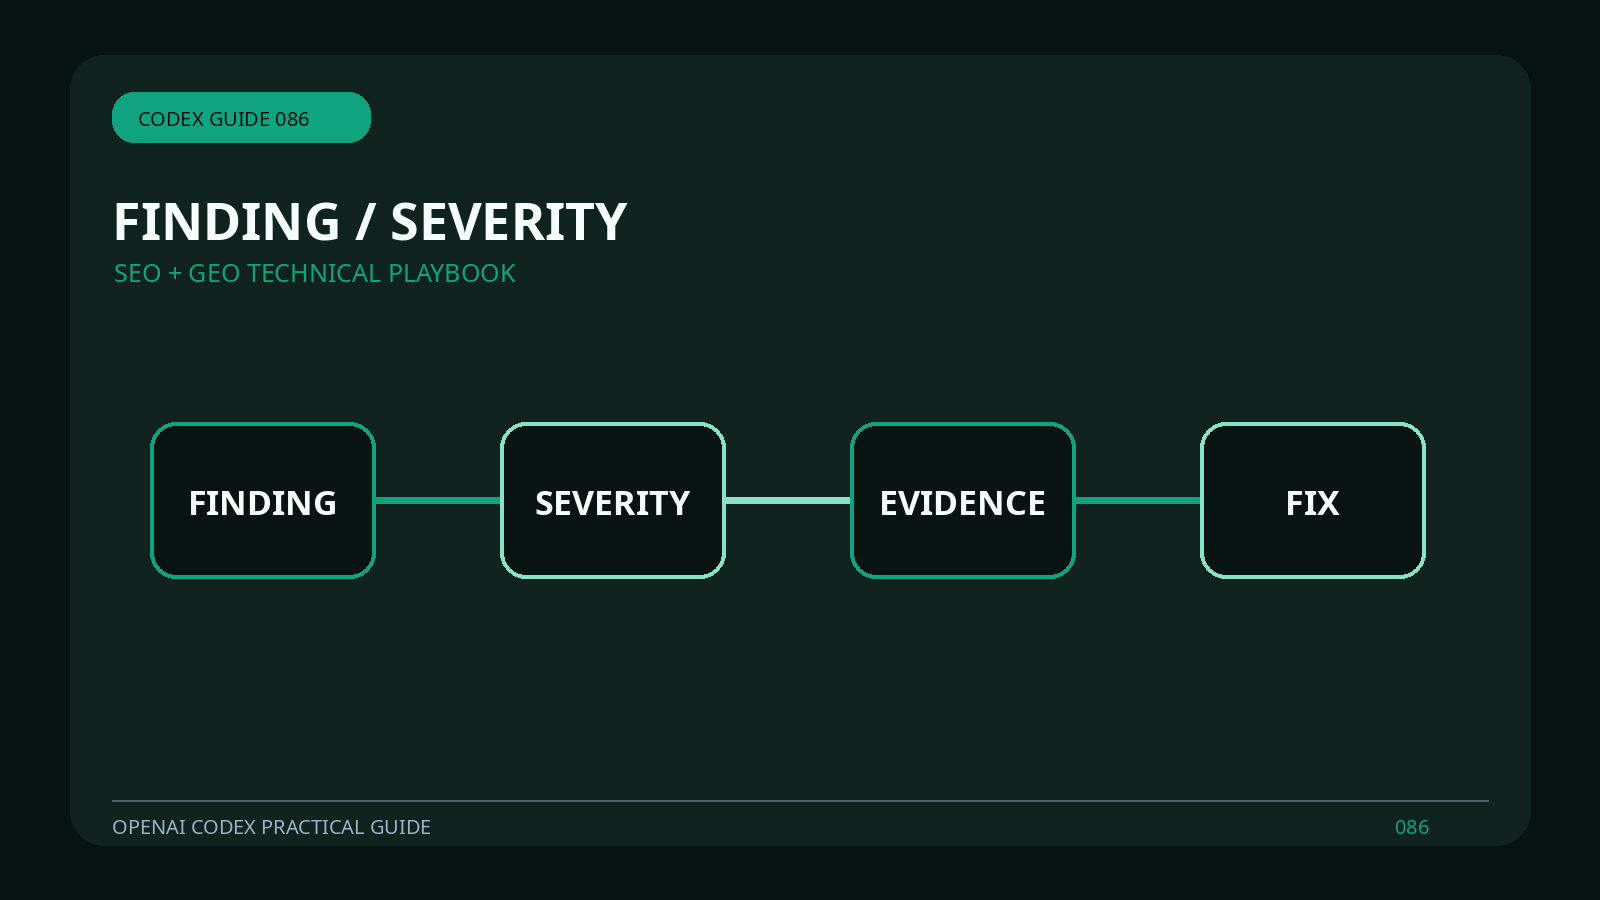
为了让Codex审查自动化能够被另一位成员复现,任务记录至少包含四个检查点:FINDING、SEVERITY、EVIDENCE、FIX。这些英文标签也可用于分支、日志或看板检索。
一次合格复盘要同时回答两件事:是否做到“抽查误报、漏报和修复后的关闭情况”,以及是否出现“把风格偏好与真实缺陷混为高优先级,会降低团队信任”。前者决定是否继续,后者决定是否暂停、回滚或补充授权。
如果同一流程要进入生产,建议先用测试仓库和低权限身份连续运行数次。稳定之后再增加并发、网络或外部写入能力。
多人协作时,配置、脚本和规则都应进入可审查的版本控制;秘密与个人认证信息则保留在受控环境,不随项目复制。
若出现“把风格偏好与真实缺陷混为高优先级,会降低团队信任”,应保留原始日志和差异,先恢复到可控状态,再讨论如何继续。