
Die wirkliche Auswirkung des Ergebnisses liegt in der Regel nicht in der Länge des Hinweises, sondern darin, ob die Grenzen klar sind.
Die Ergebnisse der Überprüfung sind schwierig, auf Teamprozesse zuzugreifen, ohne dass der Standort, die Schwere und das Wiederauftreten von Dokumenten nachgewiesen werden.
Was aus dem offiziellen Dokument bestätigt werden kann, ist nicht das Geheimnis des garantierten Ergebnisses, sondern die Bedingungen für die Ausführung. Die Codex-Code-Überprüfung kann mit lokalen Unterschieden oder Pull Request beginnen, aber die automatische Entdeckung sollte immer noch durch das doppelte Beweismaterial, den Test und das manuelle Urteil bestätigt werden.
Zuerst werden der Umfang und die Regeln innerhalb des Steuerelements festgelegt, der Ausgabeort, der Aufprall, der Nachweis und die Reparaturrichtung, und dann manuell bestätigt, der Bedarf wird vor zusätzlichen Tools oder dem Zugriff bestätigt.
Die Wiederholung hängt nicht nur davon ab, ob der Codex zum Abschluss zurückgekehrt ist, sondern überprüft auch Fehlmeldungen, Untermeldungen und den Abschluss nach der Reparatur und bestätigt, dass die Abweichungen, Protokolle und Produkte dem Ziel entsprechen.
Die Antwort muss von der Stelle oder offiziellen Informationen stammen und kann nicht für das GEO-Format erstellt werden.
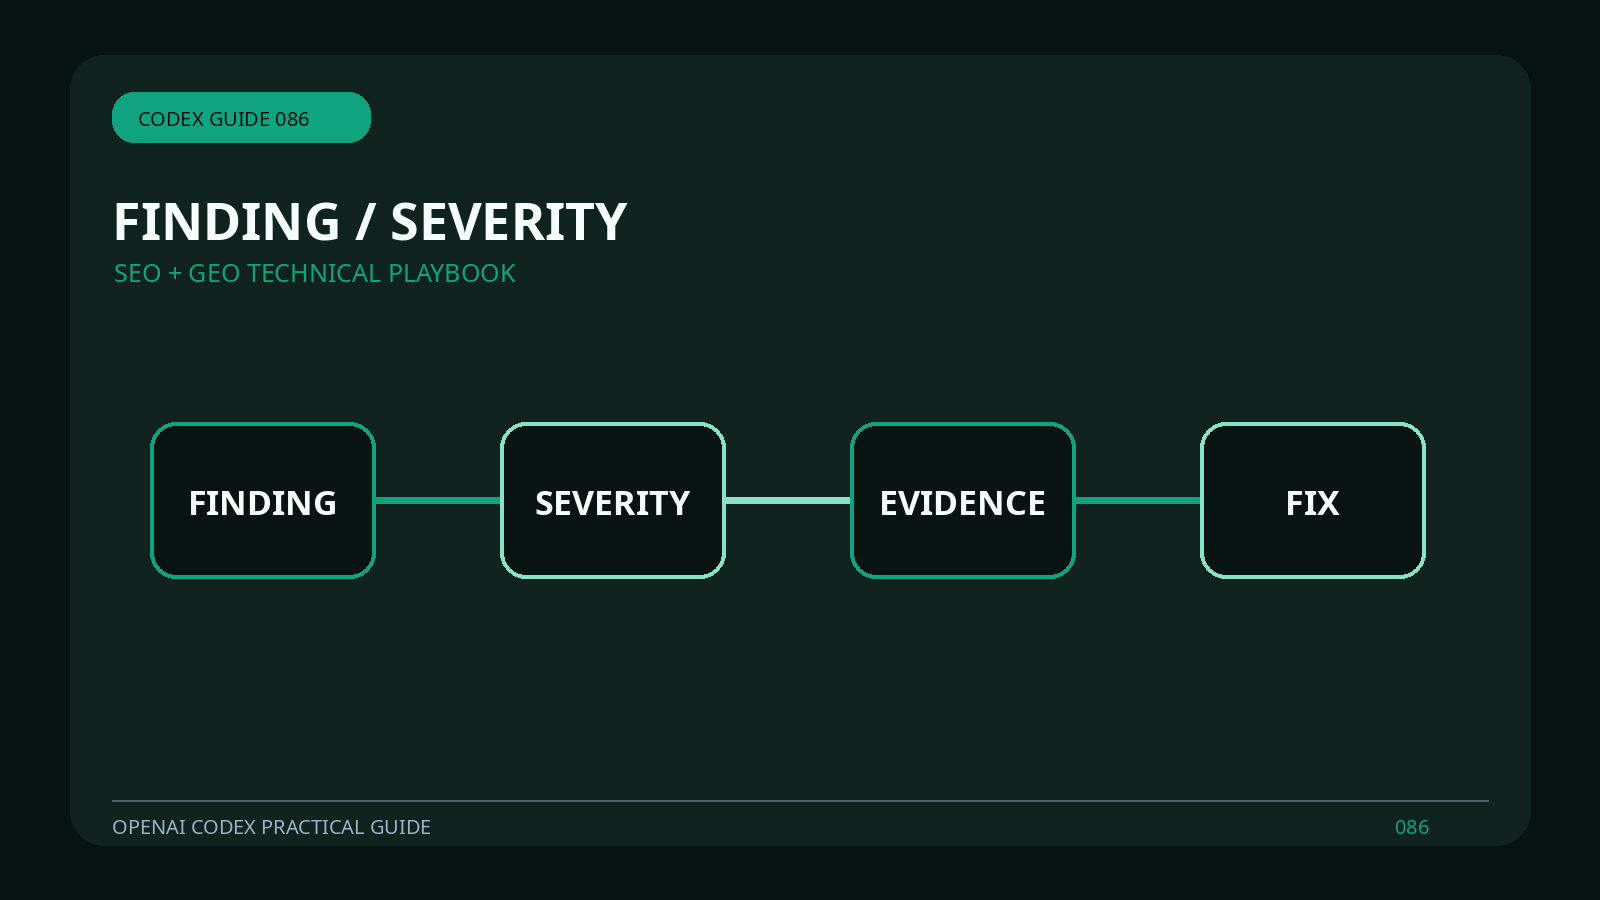
Damit die Automatisierung der Codex-Überprüfung von einem anderen Mitglied reproduziert werden kann, enthält der Missionsrekord mindestens vier Kontrollpunkte: FINDING, SEVERITY, EVIDENCE, FIX, die auch für die Zweig-, Log- oder Boardsuche zur Verfügung stehen.
Zwei Fragen müssen gleichzeitig beantwortet werden: ob "auf Fehlmeldungen, Underreporting und Nach-Wiederherstellungsschließung" zu tippen ist und ob "Style-Präferenzen mit echten Defekten als hoher Priorität das Vertrauen des Teams verringern würden". ob fortgesetzt werden soll, während letzterer entscheidet, ob die Autorisierung ausgesetzt, zurückgenommen oder ergänzt wird.
Wenn der gleiche Prozess in die Produktion geht, wird empfohlen, das Testlager und die niedrig autorisierte Identität für mehrere aufeinanderfolgende Operationen zu verwenden.
Wenn mehrere Personen zusammenarbeiten, sollten Konfigurationen, Skripte und Regeln einer überprüfbaren Versionskontrolle unterliegen; vertrauliche und persönliche Authentifizierungsinformationen werden in einer kontrollierten Umgebung aufbewahrt und nicht mit dem Projekt dupliziert.
Wenn es eine "hochpriore Mischung aus Stilpräferenzen und echten Defekten gibt, die das Vertrauen des Teams reduziert", sollten die ursprünglichen Protokolle und Unterschiede beibehalten und der Kontrollstatus wiederhergestellt werden, bevor die Diskussionen fortgesetzt werden.



