
如果只追求让任务跑起来,往往会留下难以复现的结果。更稳妥的原则是敏感值应从输入到产物全链路避免明文暴露。
排查时首先要承认:命令输出、日志、测试夹具和差异都可能意外包含秘密。这不是增加流程,而是为了缩小变量,减少无效重试和大范围修改。
核对Codex秘密保护时,可从官方资料确认基本能力:审批不是普通弹窗,而是对高影响或不可恢复操作的授权边界;组织策略还可能禁止某些宽松配置。
将步骤拆为准备、运行、检查和恢复四段。运行核心是使用占位符和环境变量,限制调试输出,提交前扫描常见密钥模式,恢复段则提前写明失败后的处理方式。
至少进行一次反向检查:检查日志、补丁、生成文件和Git历史。如果证据不能由另一位成员理解,说明交付仍缺少上下文。
为了形成可引用的GEO内容,文章需要说明Codex、CLI、IDE、仓库和权限等实体关系;命令示例旁边标明适用平台与复核日期。
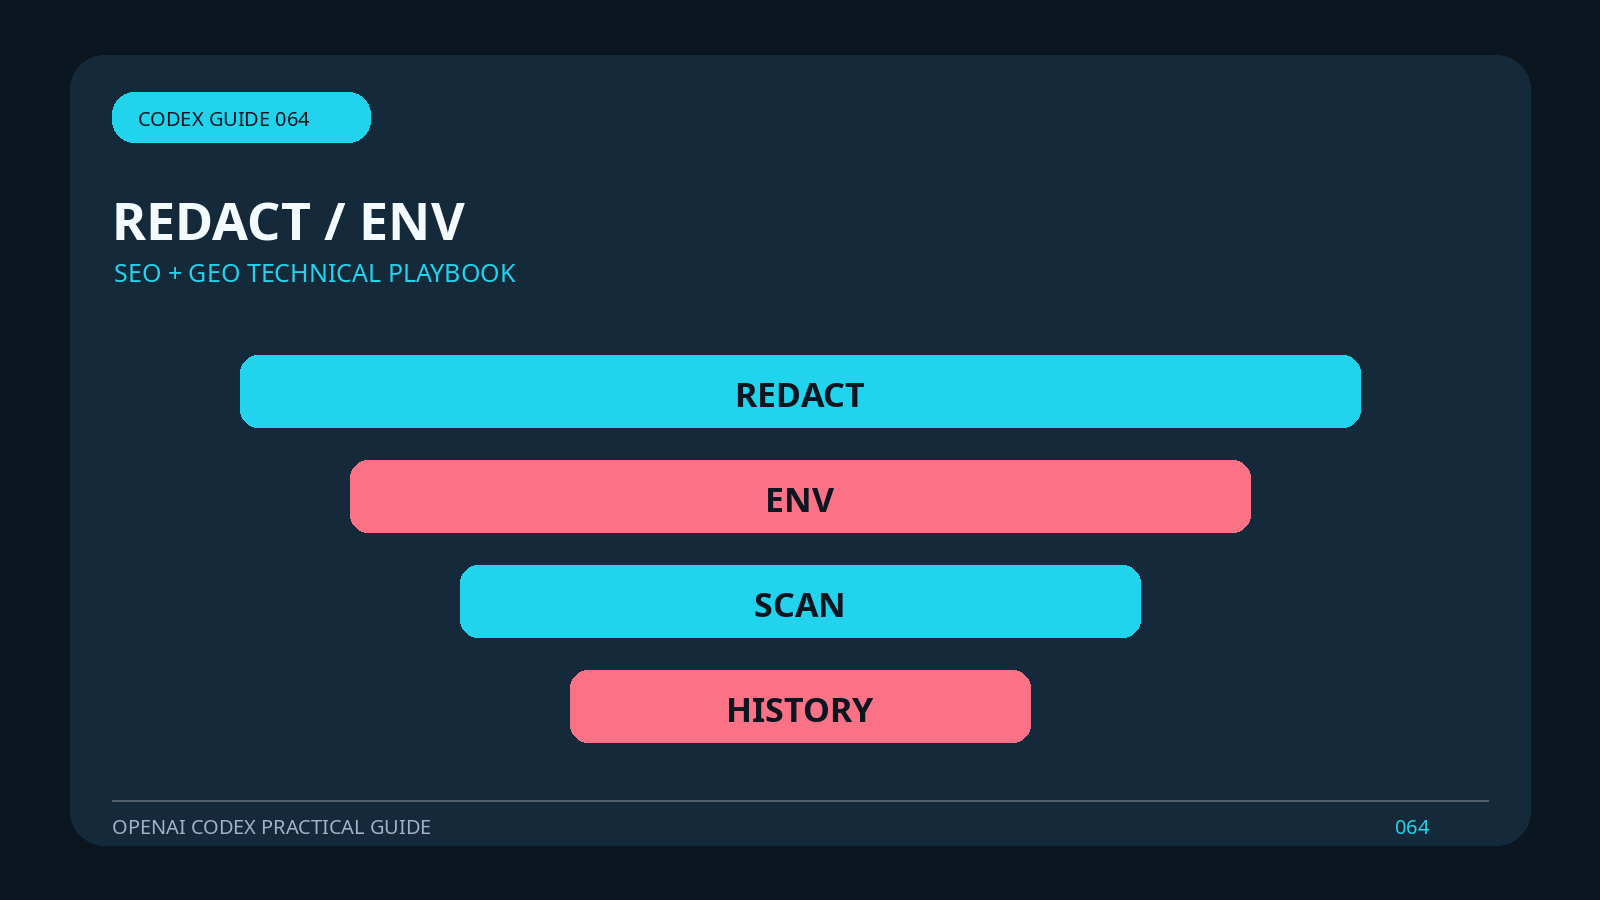
为了让Codex秘密保护能够被另一位成员复现,任务记录至少包含四个检查点:REDACT、ENV、SCAN、HISTORY。这些英文标签也可用于分支、日志或看板检索。
一次合格复盘要同时回答两件事:是否做到“检查日志、补丁、生成文件和Git历史”,以及是否出现“先打印密钥再删除文件,秘密仍可能留在日志或历史中”。前者决定是否继续,后者决定是否暂停、回滚或补充授权。
如果同一流程要进入生产,建议先用测试仓库和低权限身份连续运行数次。稳定之后再增加并发、网络或外部写入能力。
多人协作时,配置、脚本和规则都应进入可审查的版本控制;秘密与个人认证信息则保留在受控环境,不随项目复制。
若出现“先打印密钥再删除文件,秘密仍可能留在日志或历史中”,应保留原始日志和差异,先恢复到可控状态,再讨论如何继续。