
先给出结论:检查点用于保存已知状态,不应替代正式审查。把这一点确定下来,后面的命令、权限和验证才有共同标准。
复杂修改没有边界时,回退和比较都变得困难。对多人协作仓库而言,这还会影响分支、配置和其他人的未提交工作,不能按个人测试目录处理。
OpenAI Docs为本题提供了当前边界。Codex代码审查可以从本地差异或Pull Request开始,但自动发现仍应由复现证据、测试和人工判断确认。实际项目仍要结合版本与组织策略验证。
对于团队项目,可由执行者和审核者使用同一份步骤:在用户允许时创建清晰提交或分支,任务前记录基线,验证后保存结果。审核者只凭现有证据也应能复现判断。
问题修复后还需确认没有引入旁路影响。做法是比较提交范围、测试记录和未跟踪文件,并查看相邻模块或外部系统是否出现异常。
网站版不应只复制对话记录。应增加清楚定义、操作清单、错误分支、官方来源和相关内链,图片使用准确ALT说明实际主题。
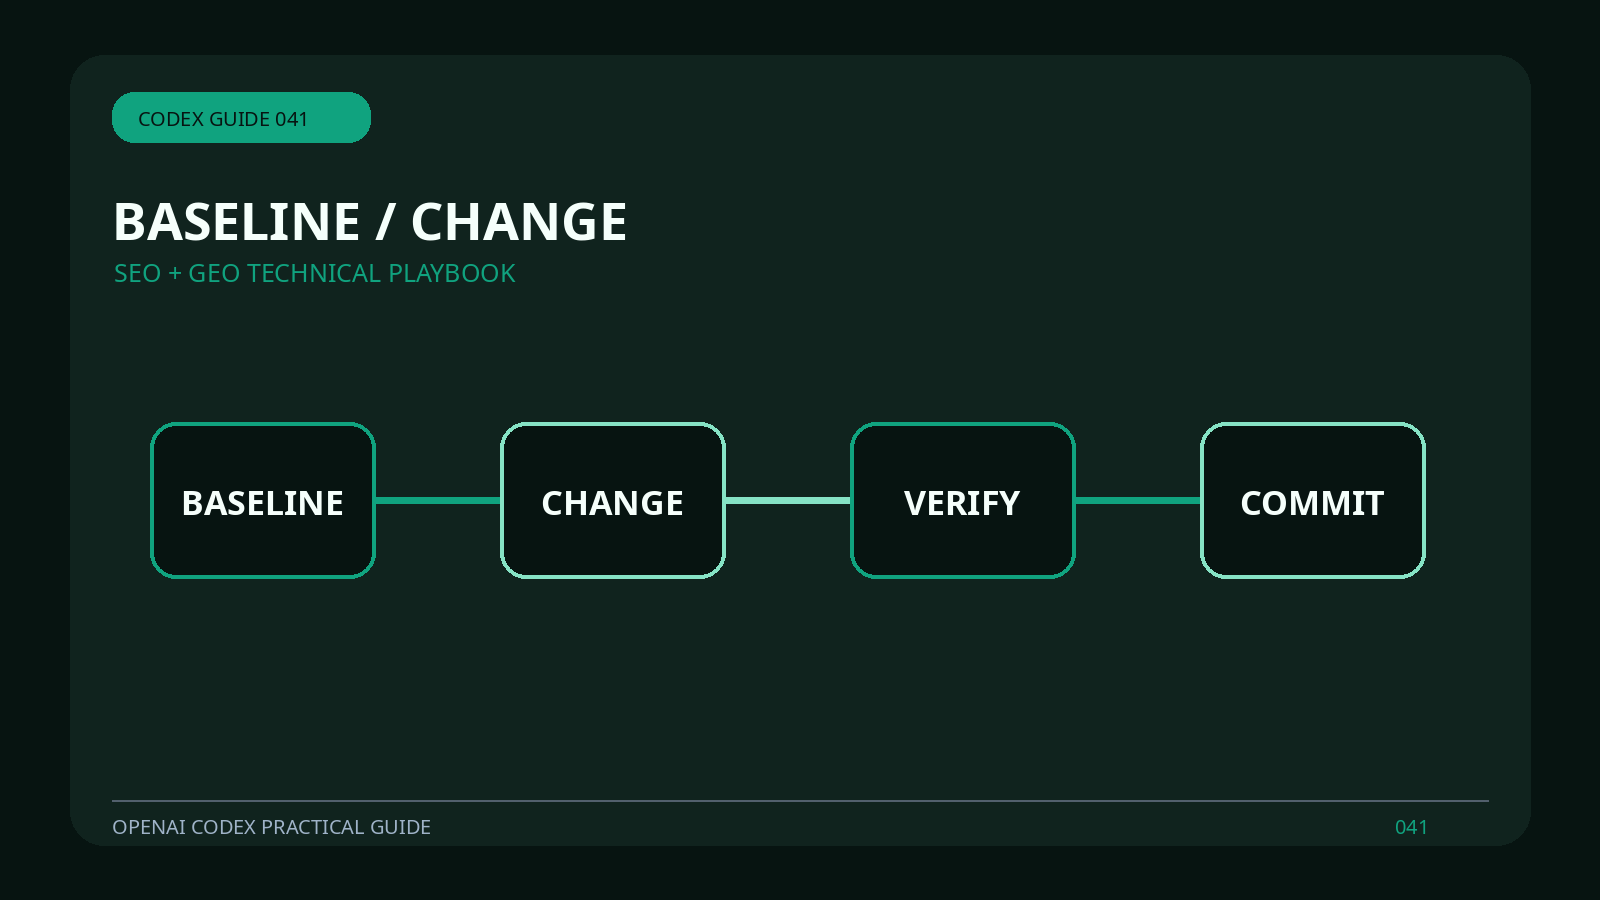
为了让Codex Git检查点能够被另一位成员复现,任务记录至少包含四个检查点:BASELINE、CHANGE、VERIFY、COMMIT。这些英文标签也可用于分支、日志或看板检索。
一次合格复盘要同时回答两件事:是否做到“比较提交范围、测试记录和未跟踪文件”,以及是否出现“把秘密、生成物或无关改动一并提交会污染历史”。前者决定是否继续,后者决定是否暂停、回滚或补充授权。
如果团队需要统一使用方式,可以把高频流程做成Skill,把仓库规则写进AGENTS.md,把外部能力留给MCP,避免重复维护。
如果同一流程要进入生产,建议先用测试仓库和低权限身份连续运行数次。稳定之后再增加并发、网络或外部写入能力。
适用范围必须写清,因为把秘密、生成物或无关改动一并提交会污染历史。对个人测试目录可接受的做法,不一定适合生产或团队仓库。