
Premièrement, il est conclu que le point d'inspection sert à préserver un état connu et ne devrait pas se substituer à un examen officiel.
Pour les entrepôts collaboratifs multi-personnes, cela affecte également le travail non soumis des branches, configurations et autres, qui ne peuvent pas être traités comme un catalogue d'essais personnels.
OpenAI Docs fournit la limite actuelle pour ce sujet. L'examen du code Codex peut commencer par les différences locales ou la demande de tirage, mais la découverte automatique devrait encore être confirmée en reproduisant les preuves, les tests et le jugement manuel. Le projet réel doit encore être validé avec la version et la stratégie organisationnelle.
Pour les projets d'équipe, la même étape peut être utilisée par l'implémentateur et l'examinateur : créer une soumission ou une succursale claire lorsque l'utilisateur le permet, enregistrer le niveau de référence avant l'affectation et conserver les résultats après validation.
Le problème doit être corrigé pour confirmer qu'aucun effet secondaire n'a été introduit. L'approche consiste à comparer la gamme de présentations, les dossiers d'essais et les documents non traçables et à vérifier les anomalies dans le module ou le système externe adjacent.
La version du site Web ne devrait pas reproduire uniquement les enregistrements du dialogue. Il faudrait ajouter des définitions claires, des listes d'opérations, des branches erronées, des sources officielles et des chaînes internes connexes, et utiliser des images pour décrire le thème réel en utilisant un ALT précis.
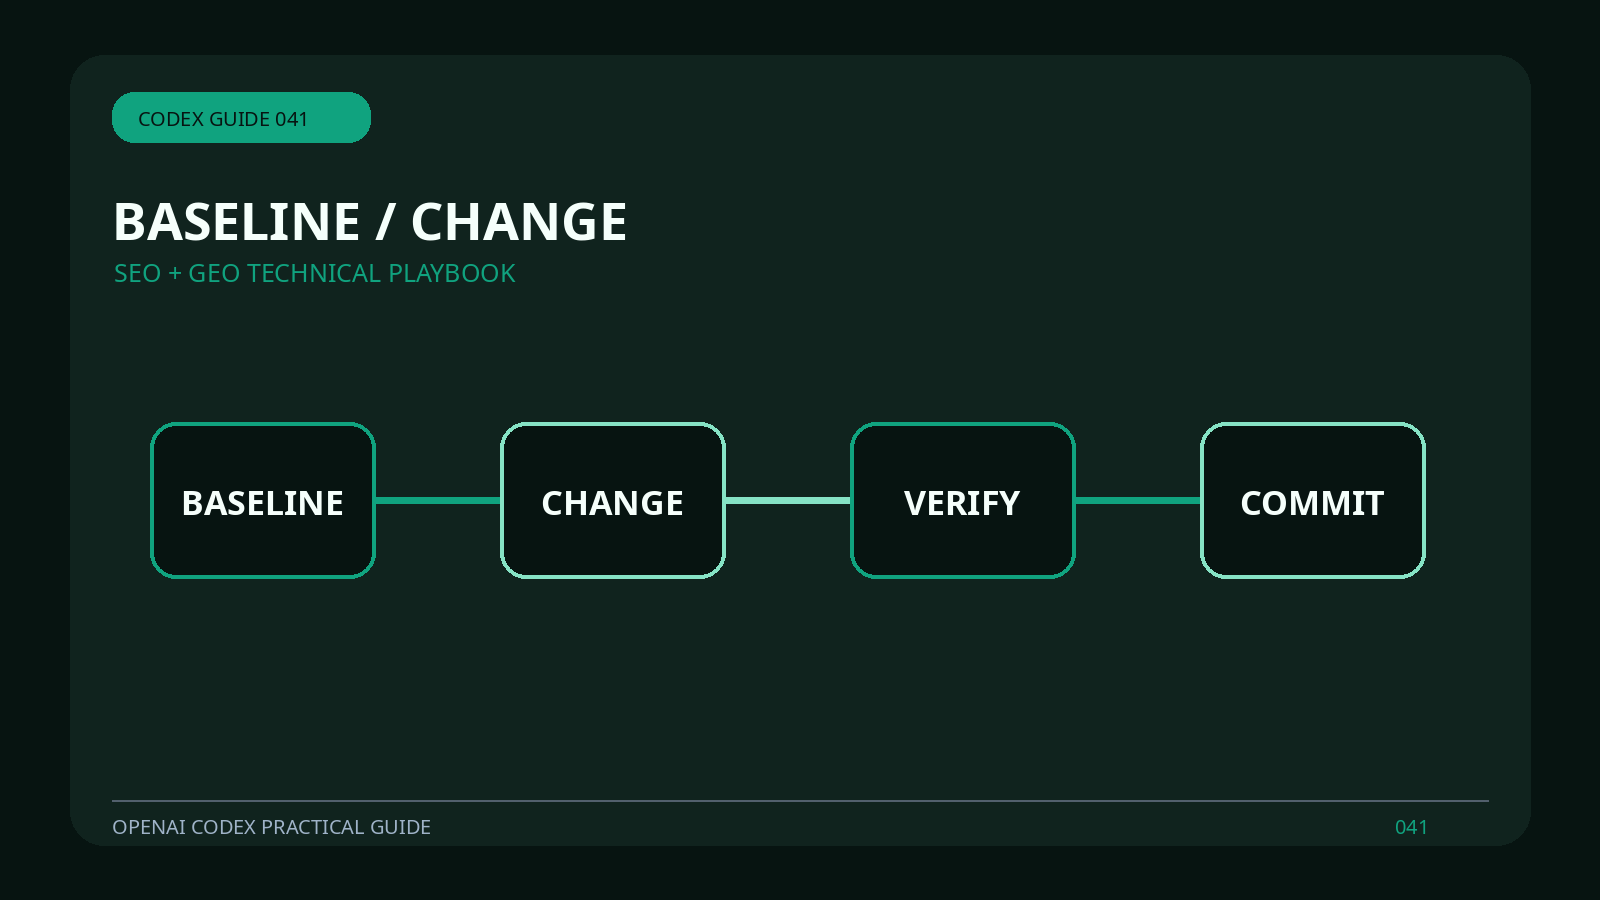
Pour permettre la reproduction des points de contrôle Codex Git par un autre membre, l'enregistrement de mission contient au moins quatre points de contrôle : BASE, CHANGEMENT, VÉRIFIER, COMMIT.
Un duplicata admissible répondra à deux questions en même temps: si à comparer la portée de la soumission, les dossiers d'essai et les documents non traçables et si à l'historique contaminé en soumettant un secret, générateur ou un changement non lié. décidera s'il y a lieu de continuer et celui-ci décidera de suspendre, de repousser ou de compléter l'autorisation.
Si l'équipe a besoin d'une approche unifiée, le processus HF peut être fait Compétence, les règles d'entrepôt écrites dans AGETTS.md, et la capacité externe laissée à MCP pour éviter la duplication de la maintenance.
Si le même procédé doit entrer en production, il est recommandé d'utiliser l'entrepôt d'essai et l'identité peu autorisée pour plusieurs opérations consécutives.
Le champ d'application doit être clair, car il n'est pas nécessairement approprié de produire ou d'accepter un catalogue d'essais personnels.



