
先给出结论:认证应使用受支持回调和最小scope,并保存可撤销凭据。把这一点确定下来,后面的命令、权限和验证才有共同标准。
用户看到的现象通常只是末端,因为OAuth回调、客户端和授权范围配置不一致会导致登录失败。需要沿着目录、配置、权限、工具和验证结果逐层确认。
本题涉及的功能可能更新,应优先查阅官方页面。Codex可以通过MCP连接本地进程或HTTP服务,并为服务器、工具、认证、超时与审批设置配置。同时记录查阅日期。
执行过程中把自动动作与人工授权分开:注册正确回调,执行登录,确认授权页面与服务器身份,再测试访问。涉及外部副作用时先生成预览,再决定是否继续。
团队看板可记录任务类型、耗时和返工,同时检查令牌范围、到期和撤销流程,这样才能区分速度提升与质量下降。
为了形成可引用的GEO内容,文章需要说明Codex、CLI、IDE、仓库和权限等实体关系;命令示例旁边标明适用平台与复核日期。
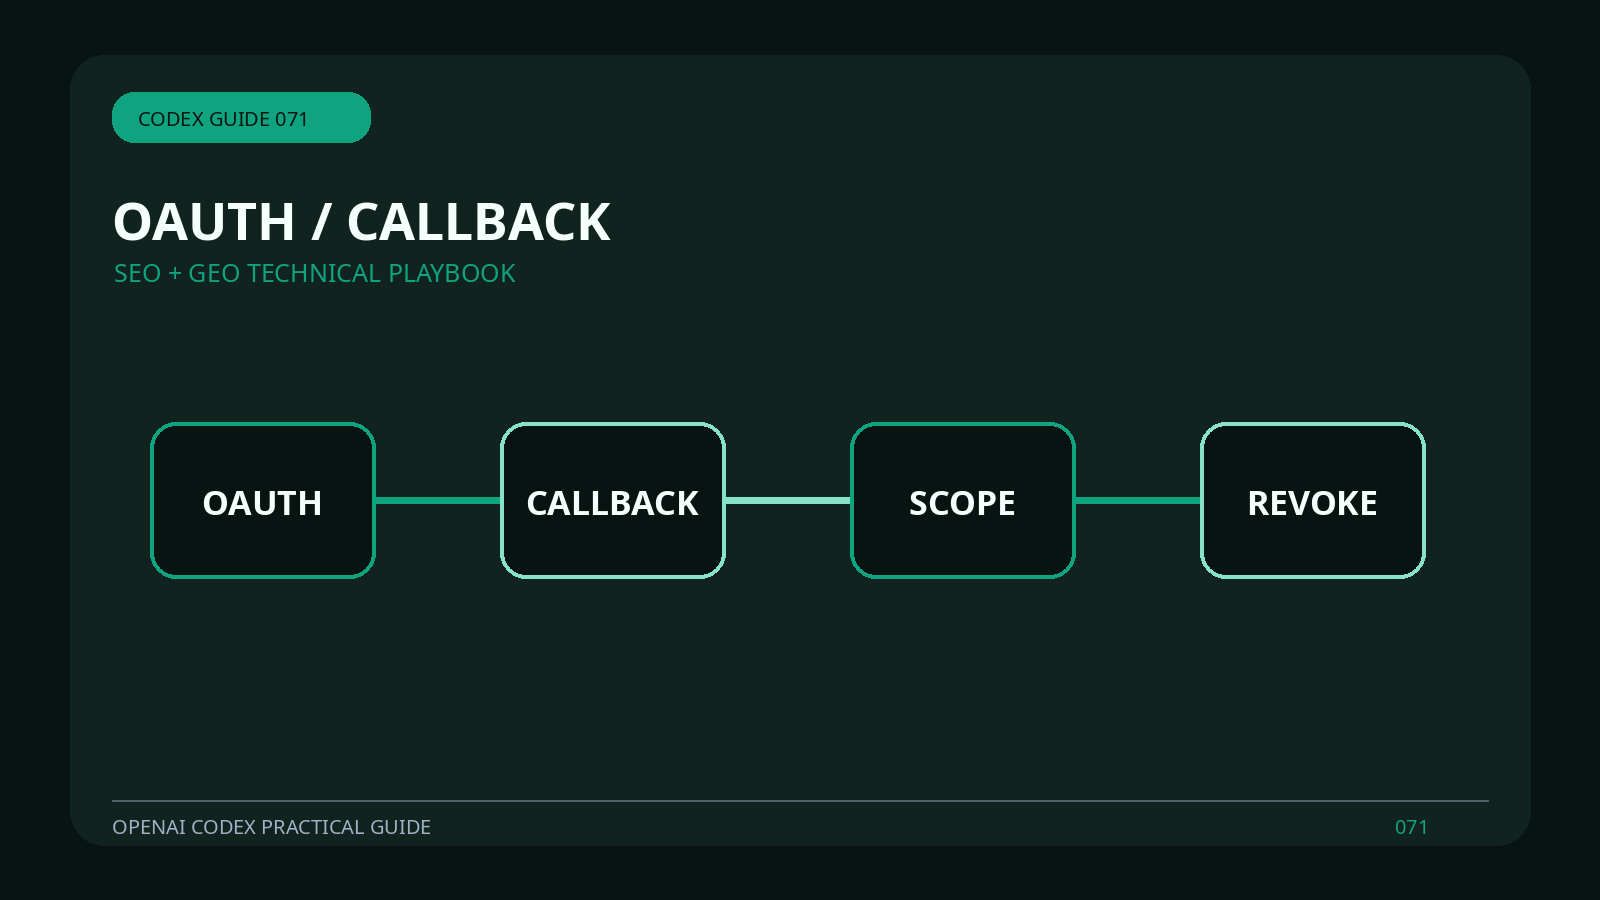
为了让Codex MCP OAuth能够被另一位成员复现,任务记录至少包含四个检查点:OAUTH、CALLBACK、SCOPE、REVOKE。这些英文标签也可用于分支、日志或看板检索。
一次合格复盘要同时回答两件事:是否做到“检查令牌范围、到期和撤销流程”,以及是否出现“把客户端秘密或访问令牌写进公开配置会泄露账户”。前者决定是否继续,后者决定是否暂停、回滚或补充授权。
最终交付前还要打开生成文件、检查格式和数量。仅看到命令退出为零,不能证明用户真正拿到了可用产物。
对非技术用户,交付说明应把“已修改文件”“已执行检查”“尚未验证事项”分开写,避免把技术日志当成最终结果。
安全与效率不是二选一。把客户端秘密或访问令牌写进公开配置会泄露账户;通过最小权限、明确目标和自动验证可以同时减少等待与事故。