
La primera regla es que la nueva dependencia debe tener ganancias claras y que el almacén bloquea documentos y reglas de aprobación.
La dependencia entraña costos de licencias, seguridad, volumen y mantenimiento. Para los almacenes de colaboración multipersonas, también afecta el trabajo no presentado de ramas, configuraciones y otros, que no pueden ser procesados como un catálogo de pruebas personales.
Al comprobar la dependencia de Codex en la gestión, la capacidad básica se puede confirmar de la información oficial: Codex code review puede comenzar con diferencias locales o Pull Request, pero el descubrimiento automático debe ser confirmado por evidencia duplicada, pruebas y juicio manual.
Se recomienda que sólo se hagan confirmaciones de sólo lectura antes de realizar cambios: se verifica la capacidad existente, se confirma la fuente y la versión del paquete, y se actualiza la lista, el archivo de bloqueo y la prueba.
Al menos un cheque inverso: diferencias de escaneo, licencias, acumulación de volumen y riesgos conocidos. Si la evidencia no puede ser entendida por otro miembro, el contexto de la entrega falta.
La respuesta debe provenir del cuerpo o de la información oficial y no puede ser creada para el formato GEO.
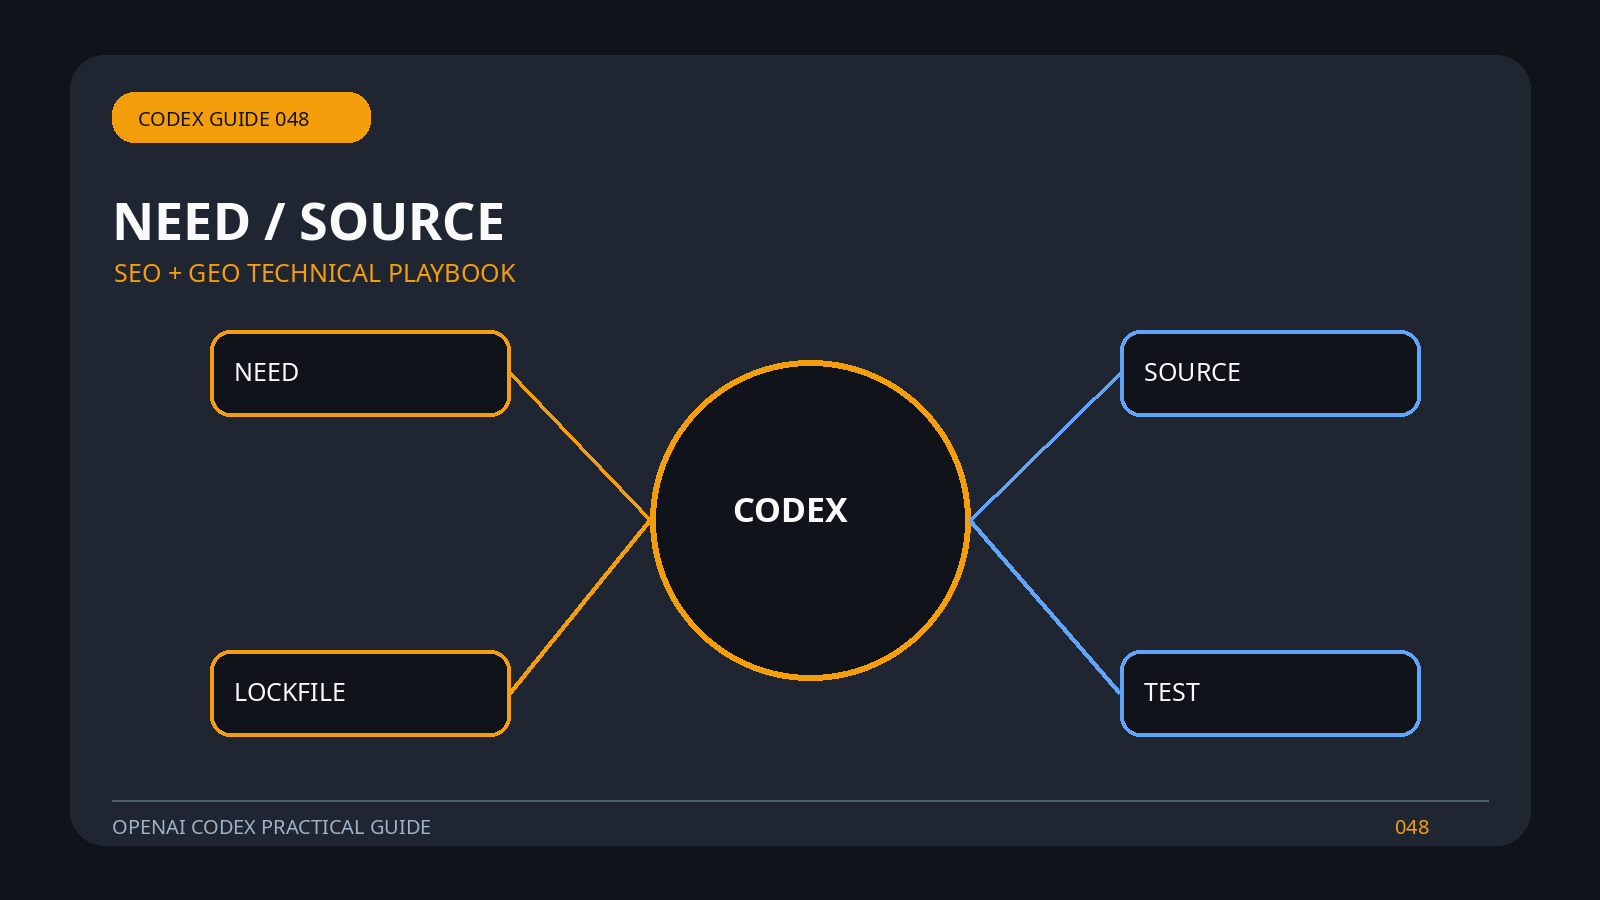
Para permitir que Codex dependa de la gestión sea reproducida por otro miembro, el registro de la misión contiene por lo menos cuatro puntos de control: NEED, SOURCE, LOCKFILE, TEST. Estas etiquetas en inglés también se pueden utilizar para búsquedas de rama, tronco o tablero.
Un Duplicado Calificante responde a dos preguntas al mismo tiempo: si “escan diferencias, licencias, volúmenes de construcción y riesgos conocidos” y si “la introducción de una gran dependencia para una función pequeña aumenta la carga a largo plazo”. si continuar, mientras que éste decide si suspender, volcar o complementar la autorización.
También es necesario abrir el archivo generado, formato y cantidad antes de la entrega final.
Para los usuarios no técnicos, las notas de entrega deben separarse de “modificado” “inspección ejecutada” “cosas no validadas” y evitar considerar el registro técnico como el resultado final.
Una misión fallida también puede crear activos: preservar la recurrencia más pequeña, el idioma equivocado, los pasos excluyentes y la causa final, la siguiente no necesita comenzar con la especulación.
Se debe hacer un cheque inverso antes de ir en línea: la introducción de dependencia a gran escala para una función pequeña aumenta la carga durante un largo período.



