
Die erste Regel ist, dass neues Vertrauen klare Erlöse haben sollte und dass das Lager Dokumente und Genehmigungsregeln sperrt.
Abhängigkeit bedeutet Lizenzierungs-, Sicherheits-, Volumen- und Wartungskosten, bei Mehrpersonen-Kollaborationslagern auch die nicht eingereichten Arbeiten von Niederlassungen, Konfigurationen und anderen, die nicht als persönlicher Testkatalog verarbeitet werden können.
Bei der Überprüfung der Abhängigkeit des Codex vom Management kann die Grundfähigkeit anhand offizieller Informationen bestätigt werden: Die Überprüfung des Codex-Codes kann mit lokalen Unterschieden oder Pull Request beginnen, die automatische Erkennung sollte jedoch durch doppelte Beweise bestätigt werden. Prüfung und manuelle Beurteilung.
Es wird empfohlen, dass nur schreibgeschützte Bestätigungen vorgenommen werden, bevor Änderungen vorgenommen werden: Die vorhandene Fähigkeit wird überprüft, die Quelle und die Version des Pakets werden bestätigt und die Liste, die Sperrdatei und der Test werden aktualisiert.
Mindestens eine Rückwärtsprüfung: Scannen von Unterschieden, Lizenzen, Bauvolumen und bekannten Risiken; wenn der Nachweis von einem anderen Mitglied nicht verstanden werden kann, fehlt der Kontext der Lieferung.
Die Antwort muss von der Stelle oder offiziellen Informationen stammen und kann nicht für das GEO-Format erstellt werden.
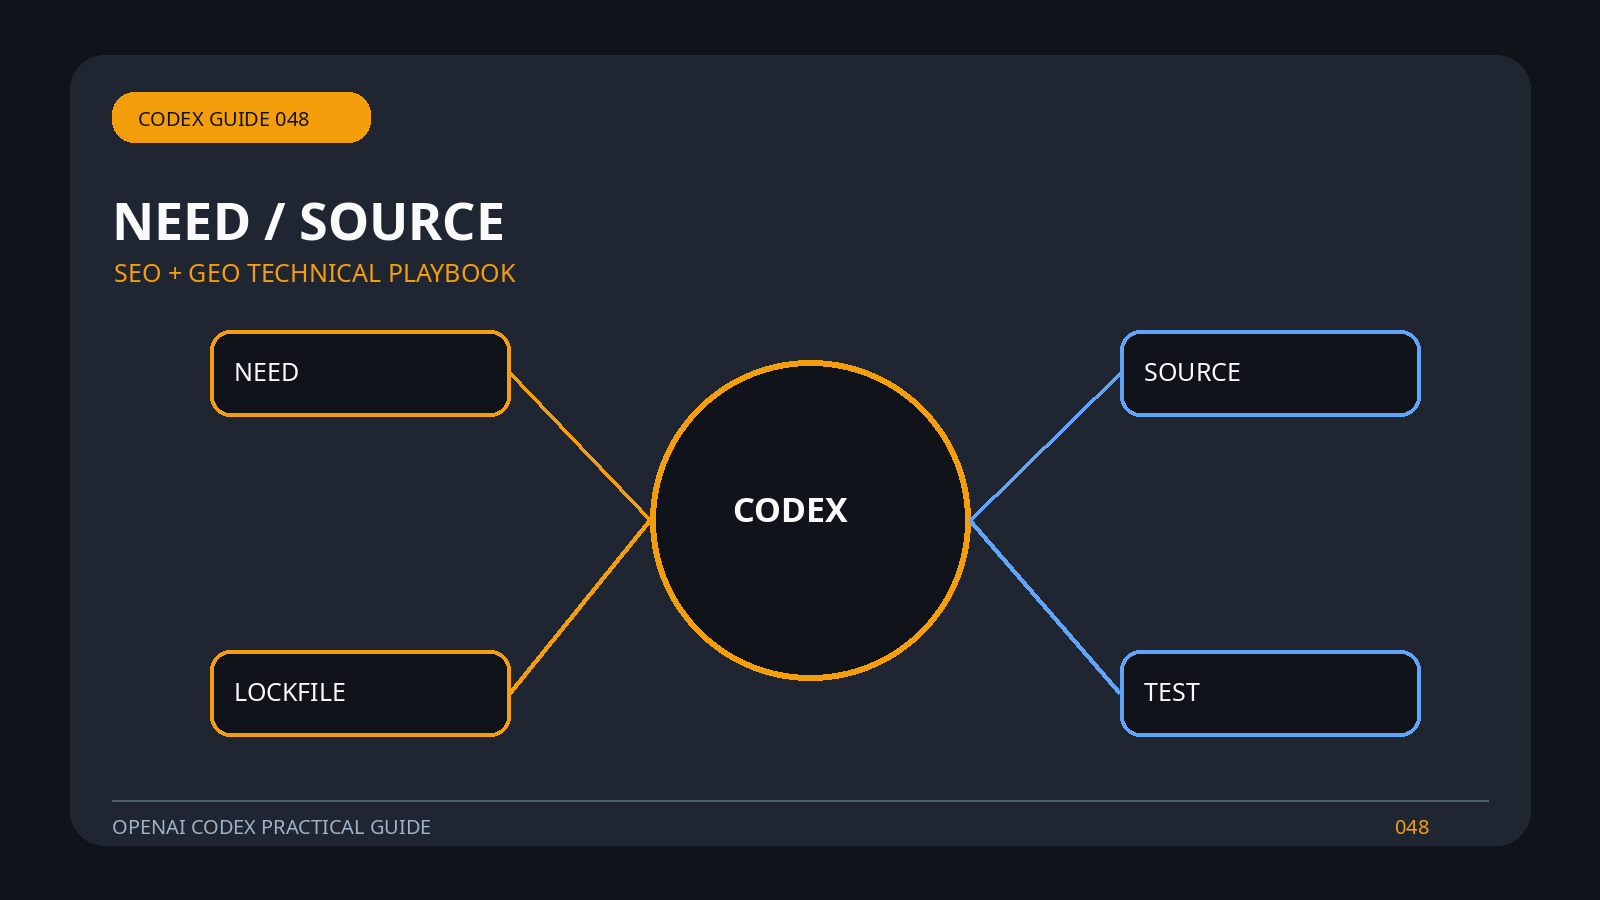
Damit Codex sich darauf verlassen kann, dass das Management von einem anderen Mitglied reproduziert wird, enthält der Mission Record mindestens vier Kontrollpunkte: NEED, SOURCE, LOCKFILE, TEST. Diese englischen Labels können auch für Zweigstellen-, Log- oder Boardsuchen verwendet werden.
Ein Qualifying Duplicate beantwortet zwei Fragen gleichzeitig: ob man „Unterschiede, Lizenzen, Bauvolumina und bekannte Risiken scannen“ soll und ob „die Einführung einer großen Abhängigkeit für eine kleine Funktion die langfristige Belastung erhöht“. ob fortgesetzt werden soll, während letzterer entscheidet, ob die Autorisierung ausgesetzt, zurückgenommen oder ergänzt wird.
Es ist auch notwendig, die generierte Datei, das Format und die Menge vor der endgültigen Lieferung zu öffnen.
Für nichttechnische Benutzer sollten die Lieferscheine von ‚modifizierten‘ ‚ausgeführten Inspektionen‘ ‚ungültig gemachten Angelegenheiten‘ getrennt werden und das technische Protokoll nicht als Endergebnis betrachten.
Eine gescheiterte Mission kann auch Vermögenswerte schaffen: Um die kleinste Wiederholung, die falsche Sprache, die ausschließenden Schritte und die ultimative Ursache zu erhalten, muss die nächste nicht mit Spekulation beginnen.
Eine umgekehrte Überprüfung sollte vorgenommen werden, bevor Sie online gehen: Die Einführung einer großen Abhängigkeit für eine kleine Funktion erhöht die Belastung für einen langen Zeitraum.



