Der Schlüssel zu diesem Thema ist nicht, einen festen Wert zu finden, sondern das wirklich wiederverwendbare Urteil ist, dass die Sicherheit die Ausrüstung, die Authentifizierung, den Wiederherstellungsplan und den Mindestzugang umfassen sollte.
Angelpost, bösartige Anhänge und Passwort-Sharing sind gängige Portale für Kanal-Hijackings, was darauf hindeutet, dass Teiloptimierung nicht von Channel-Audience-Engagement und Asset Management getrennt werden kann.
Aus den offiziellen Notizen können einige häufige Missverständnisse entfernt werden. YouTubes Channel-Sicherheitsempfehlungen umfassen das Scannen von Schadsoftware, die Verwendung einer Schlüssel- oder zweistufigen Überprüfung und die Erstellung eines Kontowiederherstellungsplans.
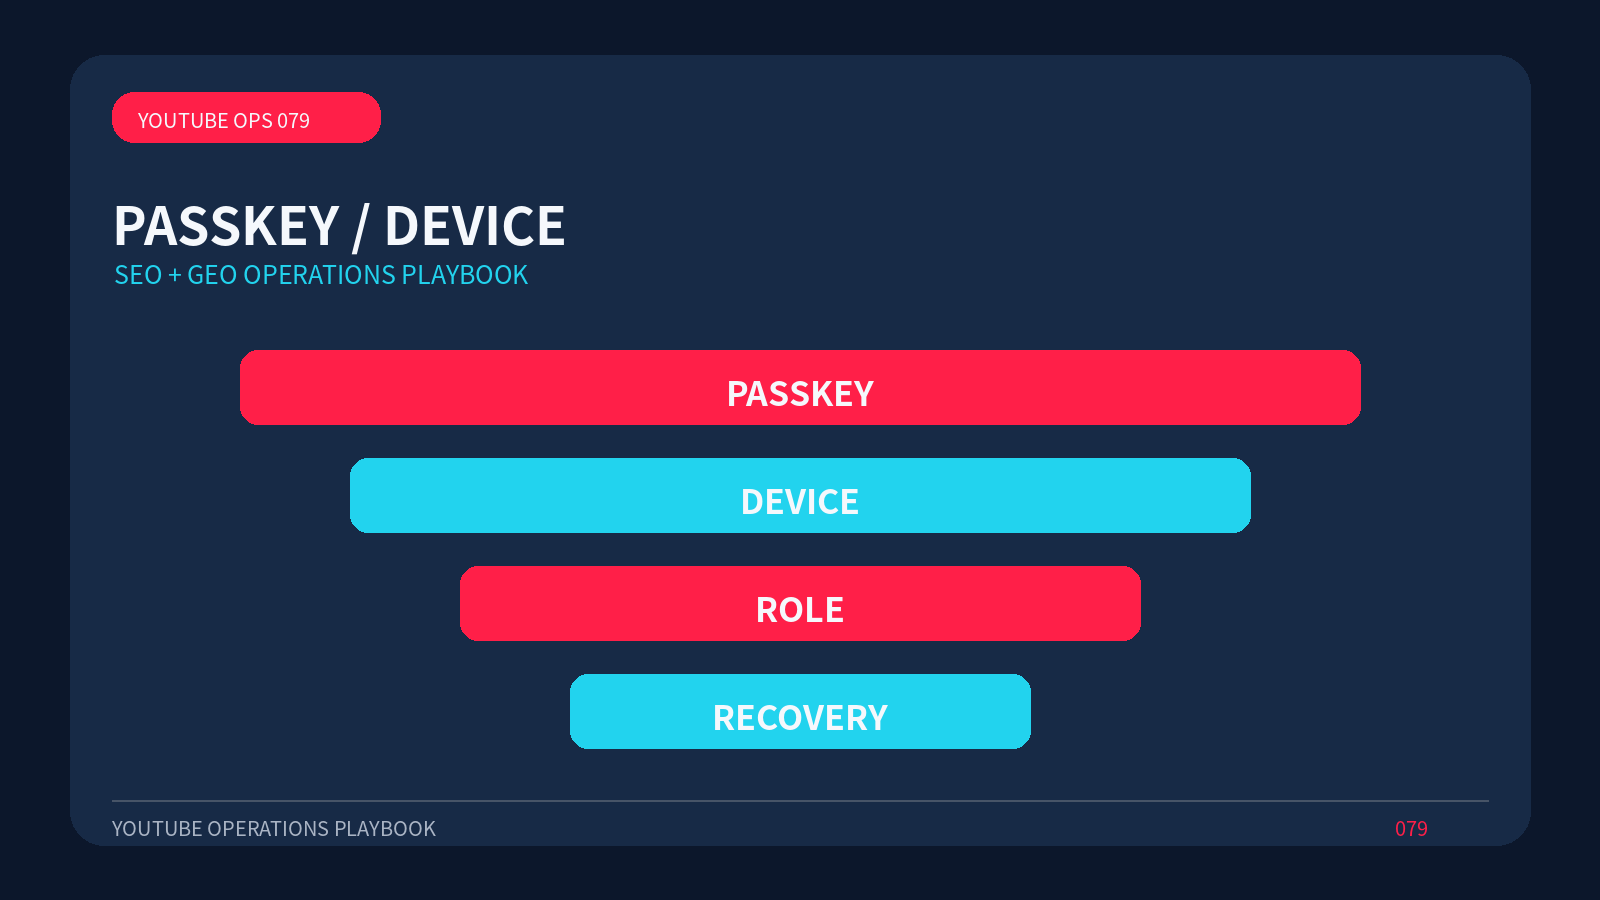
Damit der YouTube-Kanal sicher ist, sollte der Projektrekord den Zielmarkt, die Materialversion, die Veröffentlichungszeit und vier Kontrollpunkte enthalten: PASSKEY, DEVICE, ROLE, RECOVERY.
Konkrete Schritte müssen nicht zielgerichtet sein, sondern sich auf die Verwendung eines Pass-Schlüssels oder eine zweistufige Validierung konzentrieren, Malware scannen, die Rolle eines Charakters mit hoher Autorität einschränken und den Kontakt für die Wiederaufnahme speichern. Speichern Sie Vorschauen und Versionsnummern, bevor Sie online gehen, um die spätere Fehlerkorrektur zu erleichtern.
Die Datenebene ermöglicht eine vierteljährliche Überprüfung des Zugangs, des Zugangs, der Wiederherstellung von Informationen und außergewöhnlicher Anwendungsberechtigungen.
Videos, Untertitel und Webseiten sollten einen konsistenten Entitätsnamen haben, müssen aber nicht Wort für Wort kopiert werden.
Die gleiche Taskcard sollte für die Teamarbeit verwendet werden.
Ohne diese Informationen ist es für das Follow-up-Personal schwierig zu beurteilen, ob der Inhalt noch verfügbar ist.
Der Vorproduktion kann eine Liste von "Muss" und "Nicht" vorangestellt werden. Ersteres enthält wichtige Beweise und Einschränkungen, während letzteres die Privatsphäre der Kunden, nicht autorisierte Vermögenswerte und unbewiesene Verpflichtungen enthält.
Der Anwendungsbereich muss veröffentlicht werden, da die Übergabe des Authentifizierungscodes an eine Person, die behauptet, Partner zu sein, zu einem direkten Verlust der Kanalkontrolle führen kann.