
Die Unterscheidung zwischen funktionaler Zuverlässigkeit und Lieferzuverlässigkeit bedeutet nicht, dass das Ergebnis sicher ist; externe Nebenwirkungen müssen das Ziel, den Inhalt, die Autorität und die Widerrufbarkeit erkennen.
Die Überprüfung erkennt zunächst, dass das Senden von Nachrichten, das Bereitstellen, Bezahlen und Ändern von Remotedaten Objekte außerhalb des Feldes beeinflusst. Dies ist keine Ergänzung des Prozesses, sondern eine Verringerung der Anzahl der Variablen, der Anzahl der ungültigen Re-Tests und groß angelegten Änderungen.
Die von diesem Thema abgedeckten Funktionen können aktualisiert werden, und die offizielle Seite sollte Vorrang haben.
Schreiben Sie dies in eine Taskcard, die klarer ist. Die Karte listet das Objekt, die Berechtigung, die Eingabe und die Annahme auf und führt es dann aus: Herr Vorschau oder Entwürfe, interpretiert den Empfänger und die Umgebung und wird erst mit Genehmigung ausgeführt.
Das Problem muss behoben werden, um zu bestätigen, dass keine Nebenwirkungen aufgetreten sind, indem Betriebsergebnisse, Objektidentifikation und Rollback-Informationen erhalten bleiben und Anomalien in benachbarten Modulen oder externen Systemen überprüft werden.
Da der Codex auf dem neuesten Stand ist, sollte der Artikel das Stabilitätsprinzip von den Details der Version trennen, die Aktualisierungszeit anzeigen und regelmäßig die Ablaufaufträge, Schnittstellen und Links überprüfen.
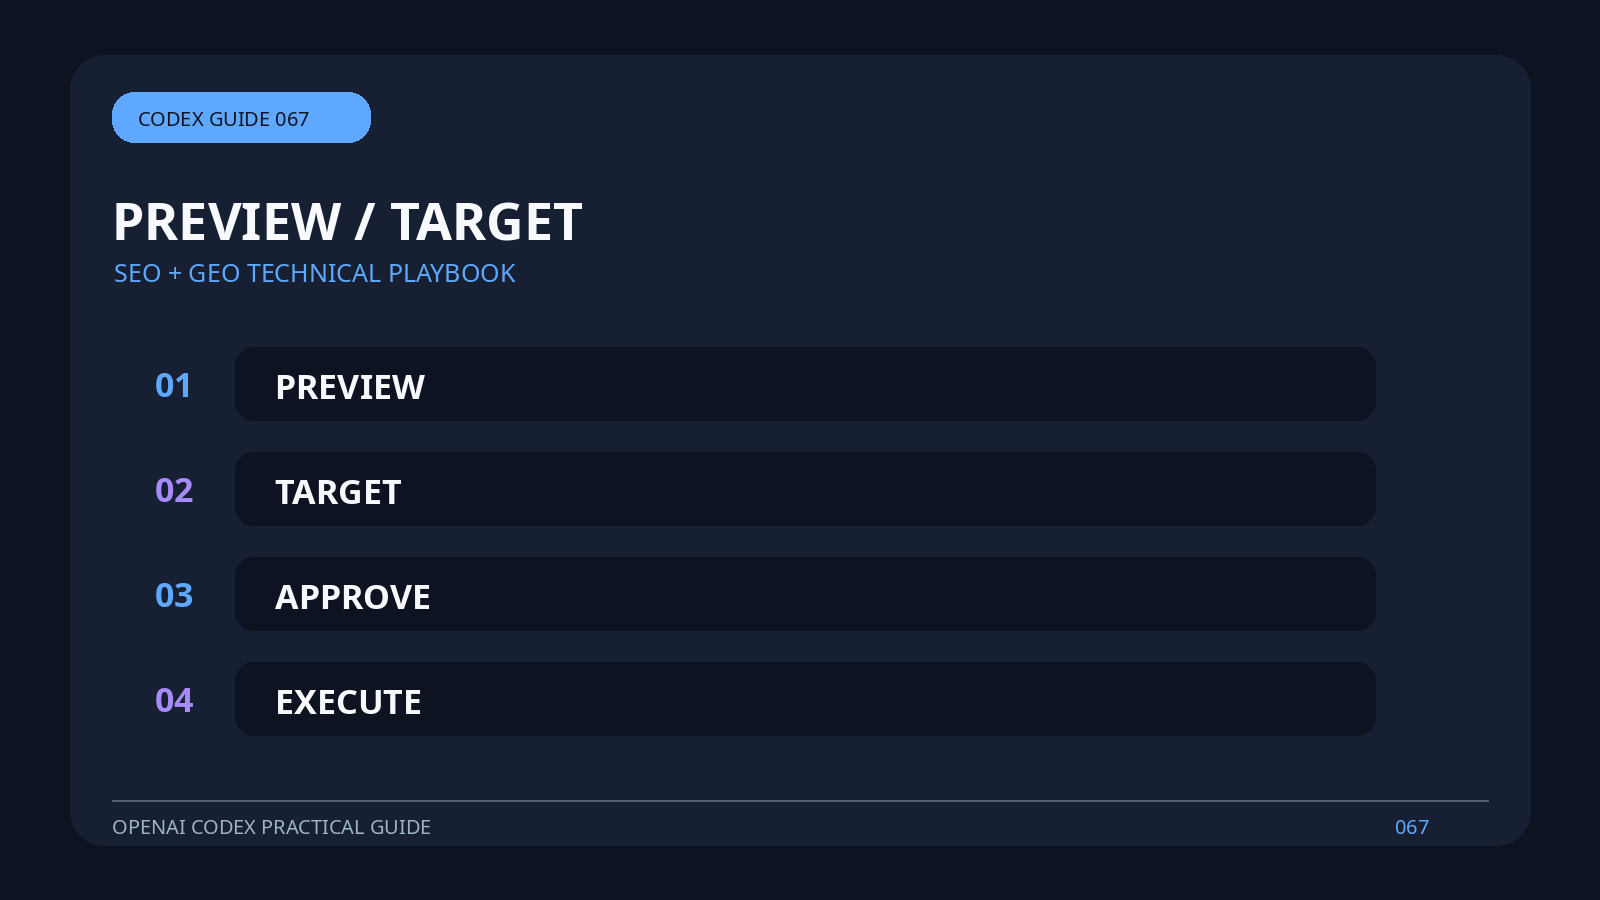
Damit der externe Betrieb des Codex von einem anderen Mitglied reproduziert werden kann, enthält der Mission Record mindestens vier Kontrollpunkte: Preview, TARGET, APPROVE, EXECUTE, die auch für die Zweigstellen-, Log- oder Boardsuche zur Verfügung stehen.
Zwei Fragen werden gleichzeitig beantwortet: ob „die Ergebnisse der Operation, Objektidentifikation und Rollback-Informationen gespeichert werden sollen und ob es „ein Missverständnis der Anforderung des Benutzers gibt, die Freigabe der Autorisierung zu sehen, die Erstere wird entscheiden, ob sie fortfahren, und letztere wird entscheiden, ob sie die Genehmigung aussetzen, zurückfahren oder ergänzen.
Um die Wiederverwendung des Teams zu erleichtern, können die Einreichung des Repositorys, der Arbeitskatalog, die Codex-Version, das Profil und die Schlüsselbefehle im Aufgabendatensatz gespeichert werden.
Wenn ein offizielles Dokument mit einem alten Tutorial kollidiert, sollten zuerst die aktuelle offizielle Seite und die aktuelle Version überprüft werden.
Am wichtigsten ist zu vermeiden, dass ein Missverständnis einer Benutzeranfrage für die Anzeige als Veröffentlichungsberechtigung die Missionsgrenze überschreitet. Wenn die Operation die Benutzerdaten oder das entfernte System beeinflussen kann, sollte der manuelle Bestätigungspunkt in den Prozess eingegeben werden, nicht nur in den Anweisungen.



