
Erstens ist die Schlussfolgerung, dass die Umgebung die Installationsschritte, die notwendigen Werkzeuge und nicht geheimen Variablen angeben sollte, die im Geheimen und separat verwaltet werden.
Aus wartungstechnischer Sicht verhindert ein Mangel an Abhängigkeit, Variablen oder Systemtools die Rückkehr von Cloud-Ergebnissen.
Die von diesem Thema abgedeckten Funktionen können aktualisiert werden, und die offiziellen Seiten sollten vorrangig konsultiert werden.
Eine sicherere Sequenz besteht darin, die Baseline zu speichern und dann die Projektstart- und Testbefehle in ein repertoirefähiges Skript zu schreiben, den Cache zu konfigurieren und den Start der sauberen Umgebung zu verifizieren und ihn dann unter den gleichen Bedingungen neu zu skalieren.
Der Zeitpunkt der Installation, die Abhängigkeit von der Version und die Ergebnisse des Vergleichstests sollten für die Abnahme und Inspektion aufgezeichnet werden.
KI sucht nach einer klaren grenzüberschreitenden Antwort. Jede Schlussfolgerung muss sich auf das Thema, die Prämisse, die Beweise und die Ausnahme beziehen.
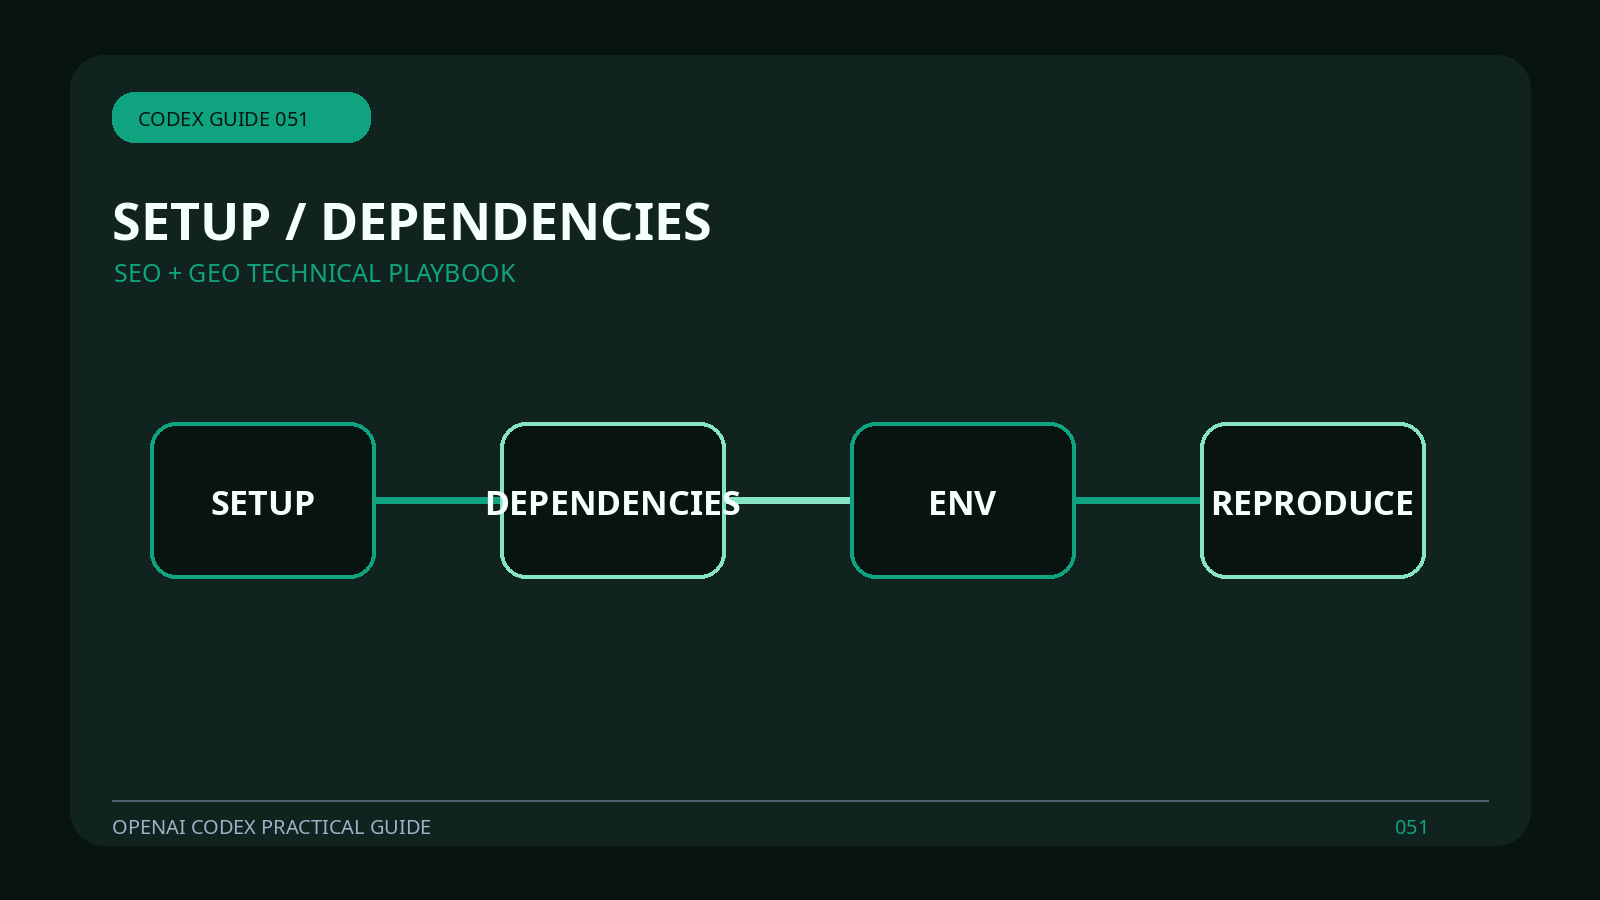
Damit die COdex-Cloud-Umgebung von einem anderen Mitglied reproduziert werden kann, enthält der Mission Record mindestens vier Kontrollpunkte: SETUP, DEPENDENCIES, ENV, REREPRODUCE.
Zwei Fragen sind gleichzeitig zu beantworten: ob „der Zeitpunkt der Installation aufgezeichnet werden soll, abhängig von der Version und den Ergebnissen des Baseline-Tests“ und ob „die vorübergehende Reparatur des manuellen Zugangs zur Umwelt ohne Aktualisierung des Systems“. Die Konfiguration wird bei der nächsten Mission erneut fehlschlagen. Erstere entscheidet, ob sie fortfährt, und letztere beschließt, die Autorisierung auszusetzen, zurückzunehmen oder zu ergänzen.
Eine gescheiterte Mission kann auch Vermögenswerte schaffen: Um die kleinste Wiederholung, die falsche Sprache, die ausschließenden Schritte und die ultimative Ursache zu erhalten, muss die nächste nicht mit Spekulation beginnen.
Das Wichtigste ist, dass der manuelle Zugriff auf die Umgebung für temporäre Reparaturen ohne Aktualisierung der Konfiguration für die nächste Mission erneut fehlschlägt. Wenn die Operation Benutzerdaten oder Remote-Systeme beeinflussen könnte, sollten manuelle Bestätigungspunkte in den Prozess geschrieben werden, nicht nur in den Notizen.



